最近电脑C盘老提示红色警报,电脑弹出点击清理,结果安装了一“C盘清理大师”,检查出一堆垃圾,结果使用清理功能时要收费。
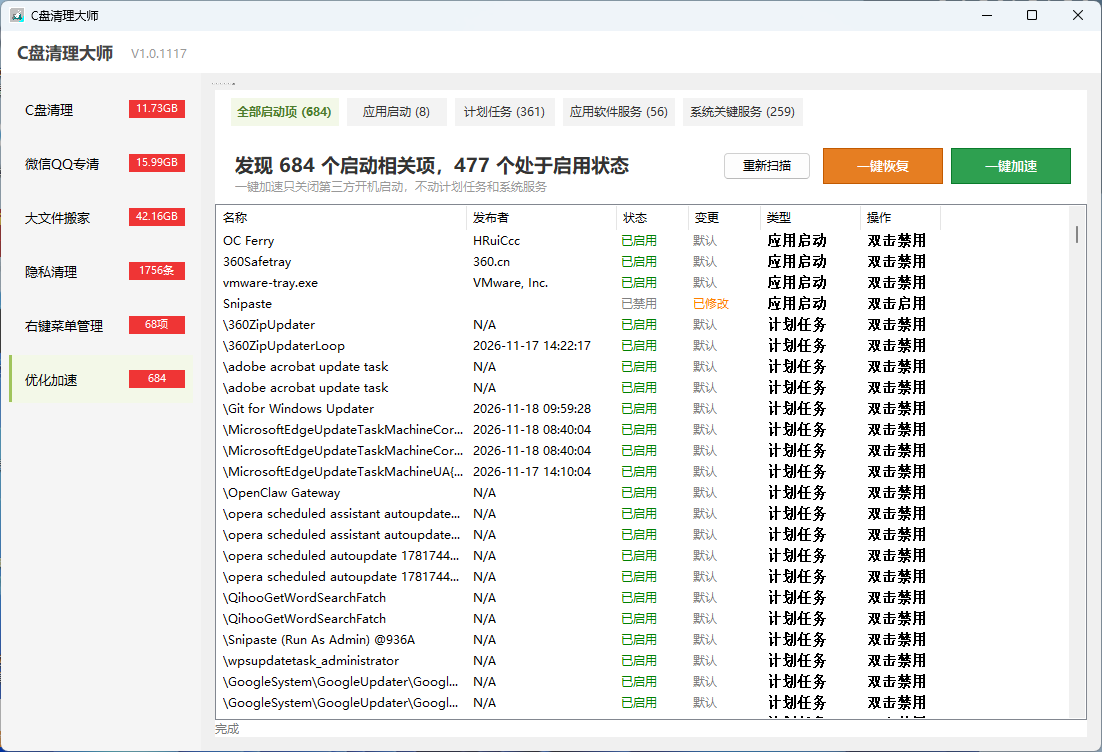
想着公司最近好几台电脑也报C盘满,故自已立马使用Cursor+Delphi XE4 写了个清理工具,如图,效果还不错,在XP,win10,win11下测试了,正常,仿C盘清理大师写的,界面更简洁明了。
双击可打开各项明细,可点击相应的标题按标题排序,有需要的可下载使用。
--------=========================================-------------
更新说明!!!(2026.11.19)
C盘清理大师 1.0.1119,下载链接已更新!
1.增强右键菜单一键处理会真正隐藏菜单。以前只改了注册表名字,所以显示已禁用,没有重启电脑文件夹和桌面右键里却还在。
2.右键菜单增加「恢复选中」。勾选带「已禁用」的项,可以重新显示。右键菜单名称改为和实际右键里看到的名字一致。
3.C盘清理底部增加「双击打开项目明细」提示。清理明细去掉无效的「打开所在目录」按钮,增加双击打开明细所在行目录的提示更醒目。
4.扫描、清理进度和完成提示改到顶部,紧挨「正在扫描/清理」胶囊后面,各功能页统一。
5.主界面右上角增加灰色「?」帮助入口,可查看各功能说明与使用方法。
更新说明!!!(2026.11.18)
版本更新至 C盘清理大师 1.0.1118,
1.禁用开机启动快捷方式时,会把文件移出启动文件夹,避免开机弹出“选择应用打开 .disabled 文件”。
2.「最近使用文件记录」改到隐私清理。C盘清理不再清它,快速访问里手动固定的文件夹会保留。
3.微信专清按登录过的微信号分开列出可清理的文件,可单独勾选某个账号。
4.清理时遇到正在被程序占用的文件会跳过,不再停在「正在清理」卡太久。
5.C盘清理 类别增加「AI工具」,按 Cursor、通义灵码、豆包等分开列出缓存。模型和已下载扩展默认不选。
6.大文件搬家 修正软件搬家失败,并显示对应软件,软件和系统文件默认不勾选。勾选软件后搬家,会搬走整个目录并在原位置留下目录联接。并增加前 10、20、50 或 100 个筛选。
更新说明!!!(2026.11.17)
版本更新至 C盘清理大师 1.0.1117
1.修复一个功能正在处理时,其它功能仍可继续使用。
2.优化加速增加「一键加速」,只关闭已启用的第三方开机启动,不改计划任务和系统服务。
3.清理项的安全、注意、高风险,以及启动项的已启用、已禁用,用不同颜色区分,如图。
4.双击某一启动项时,只更新这一行的状态,列表不再整页刷新并跳回顶部。
5.优化加速增加「变更」列,区分默认和已修改,并可一键恢复本程序改过的项。
6.一键加速会先切到应用启动,确认后只更新被关闭项的状态,列表不再整页刷新。
7.一键加速用绿色、一键恢复用橙色,便于区分。
8.清理改为边找边删,状态会持续显示已处理数量,做完后收回空闲内存。
9.手动关闭时会停掉正在做的工作并结束线程。程序退出后,由它拉起的命令行也会一起结束。
--------=========================================-------------
清理前: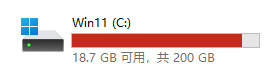
清理后: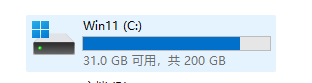
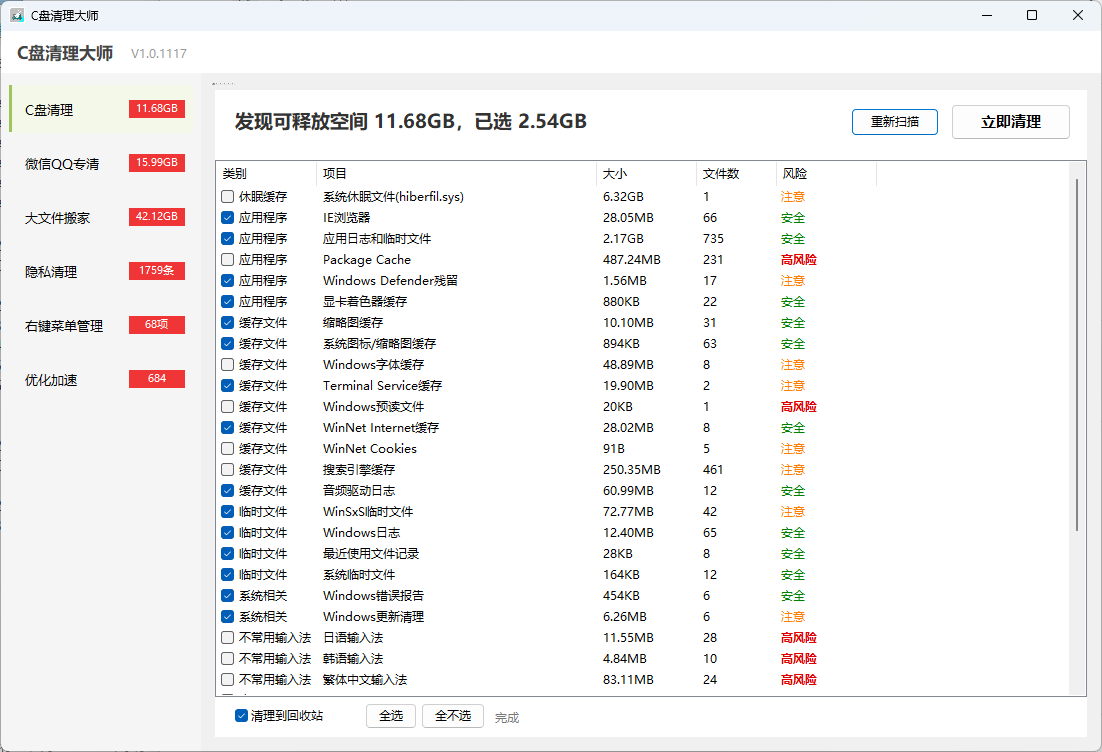
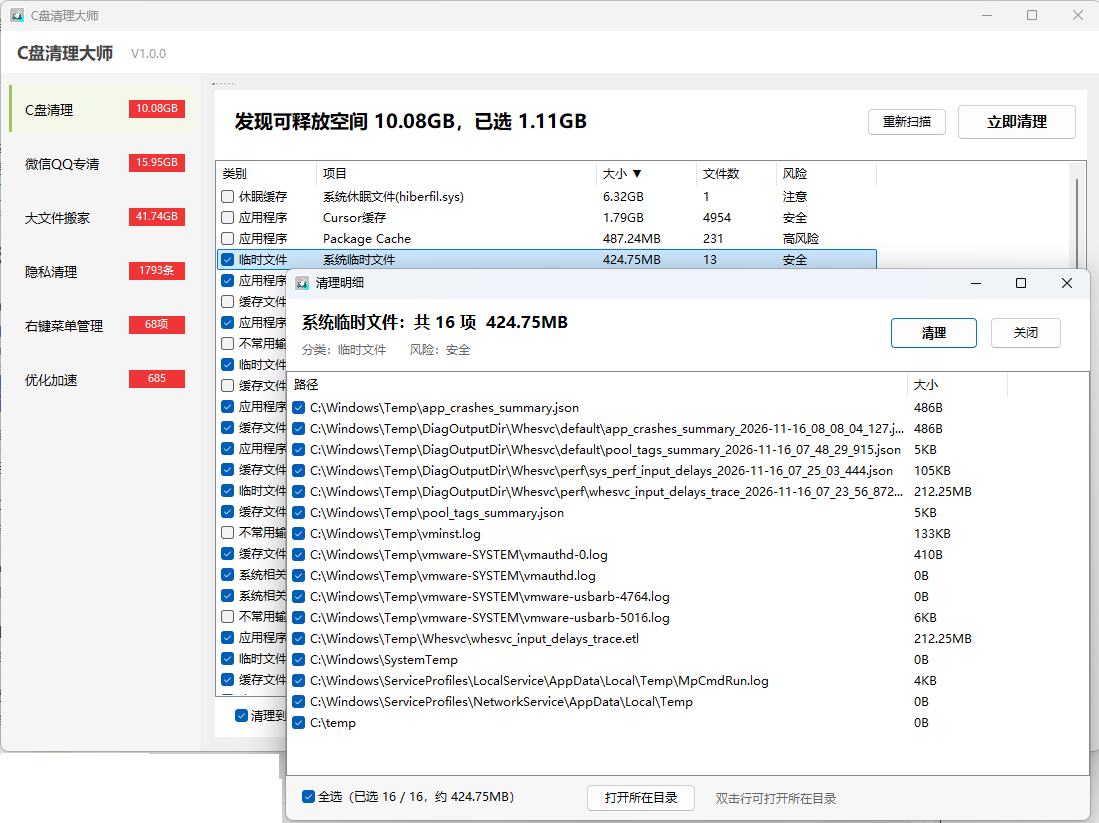
下载链接:地址1、https://pan.baidu.com/s/1GYpkTHSaZZ5tsrtiy5qMVw?pwd=1568 提取码: 1568
地址2、https://wwasg.lanzouv.com/b02nigea6b 密码:52pj
关于报病毒说明:本程序无任何木马病毒程序。
多数杀毒软件报的是启发式误报。这个程序没有数字签名,又集中做了几类和木马很像的操作,引擎会按「未知清理工具 / 风险程序」处理,不一定是源码里真有病毒。
它同时碰上了这些特征:
清单里要求管理员权限(requireAdministrator)。未知程序一启动就要提权,权重很高。
用 SHFileOperation 静默批量删除(FOF_SILENT、FOF_NOCONFIRMATION),范围包括 Windows\Temp、用户临时目录、浏览器配置目录。这和破坏型程序的行为模型重合。
会定位 Chrome、Edge、360 的 Cookies、History 数据库。只是准备删除,但扫描这些文件的路径和盗号木马相同。
会改 HKCU / HKLM 的 Run 启动项,并用隐藏窗口调用 schtasks /Change 禁用计划任务。杀毒软件把「改启动项」当成持久化。
隐藏调用 cmd.exe 做 mklink,以及 powercfg /hibernate off。隐藏启动系统命令也是常见启发式。
静默清空回收站,并删除 UserAssist、最近文档这类使用痕迹,看起来像清痕迹。
资源里只有图标和清单,没有版本信息;Delphi 编出来又是未签名的新文件。每次编译哈希都变,360、Defender 的云端信誉库对它没有「放过」记录,所以多家会一起报。
这类「C 盘清理」工具即使是 360、火绒自己的清理模块,换一个没签名的壳也会被别家报。正道是给正式发布的 exe 做代码签名、补上公司名和版本信息,再把样本提交给报毒的厂商做误报申诉。一个个人小工具就没去做这些了